Tech
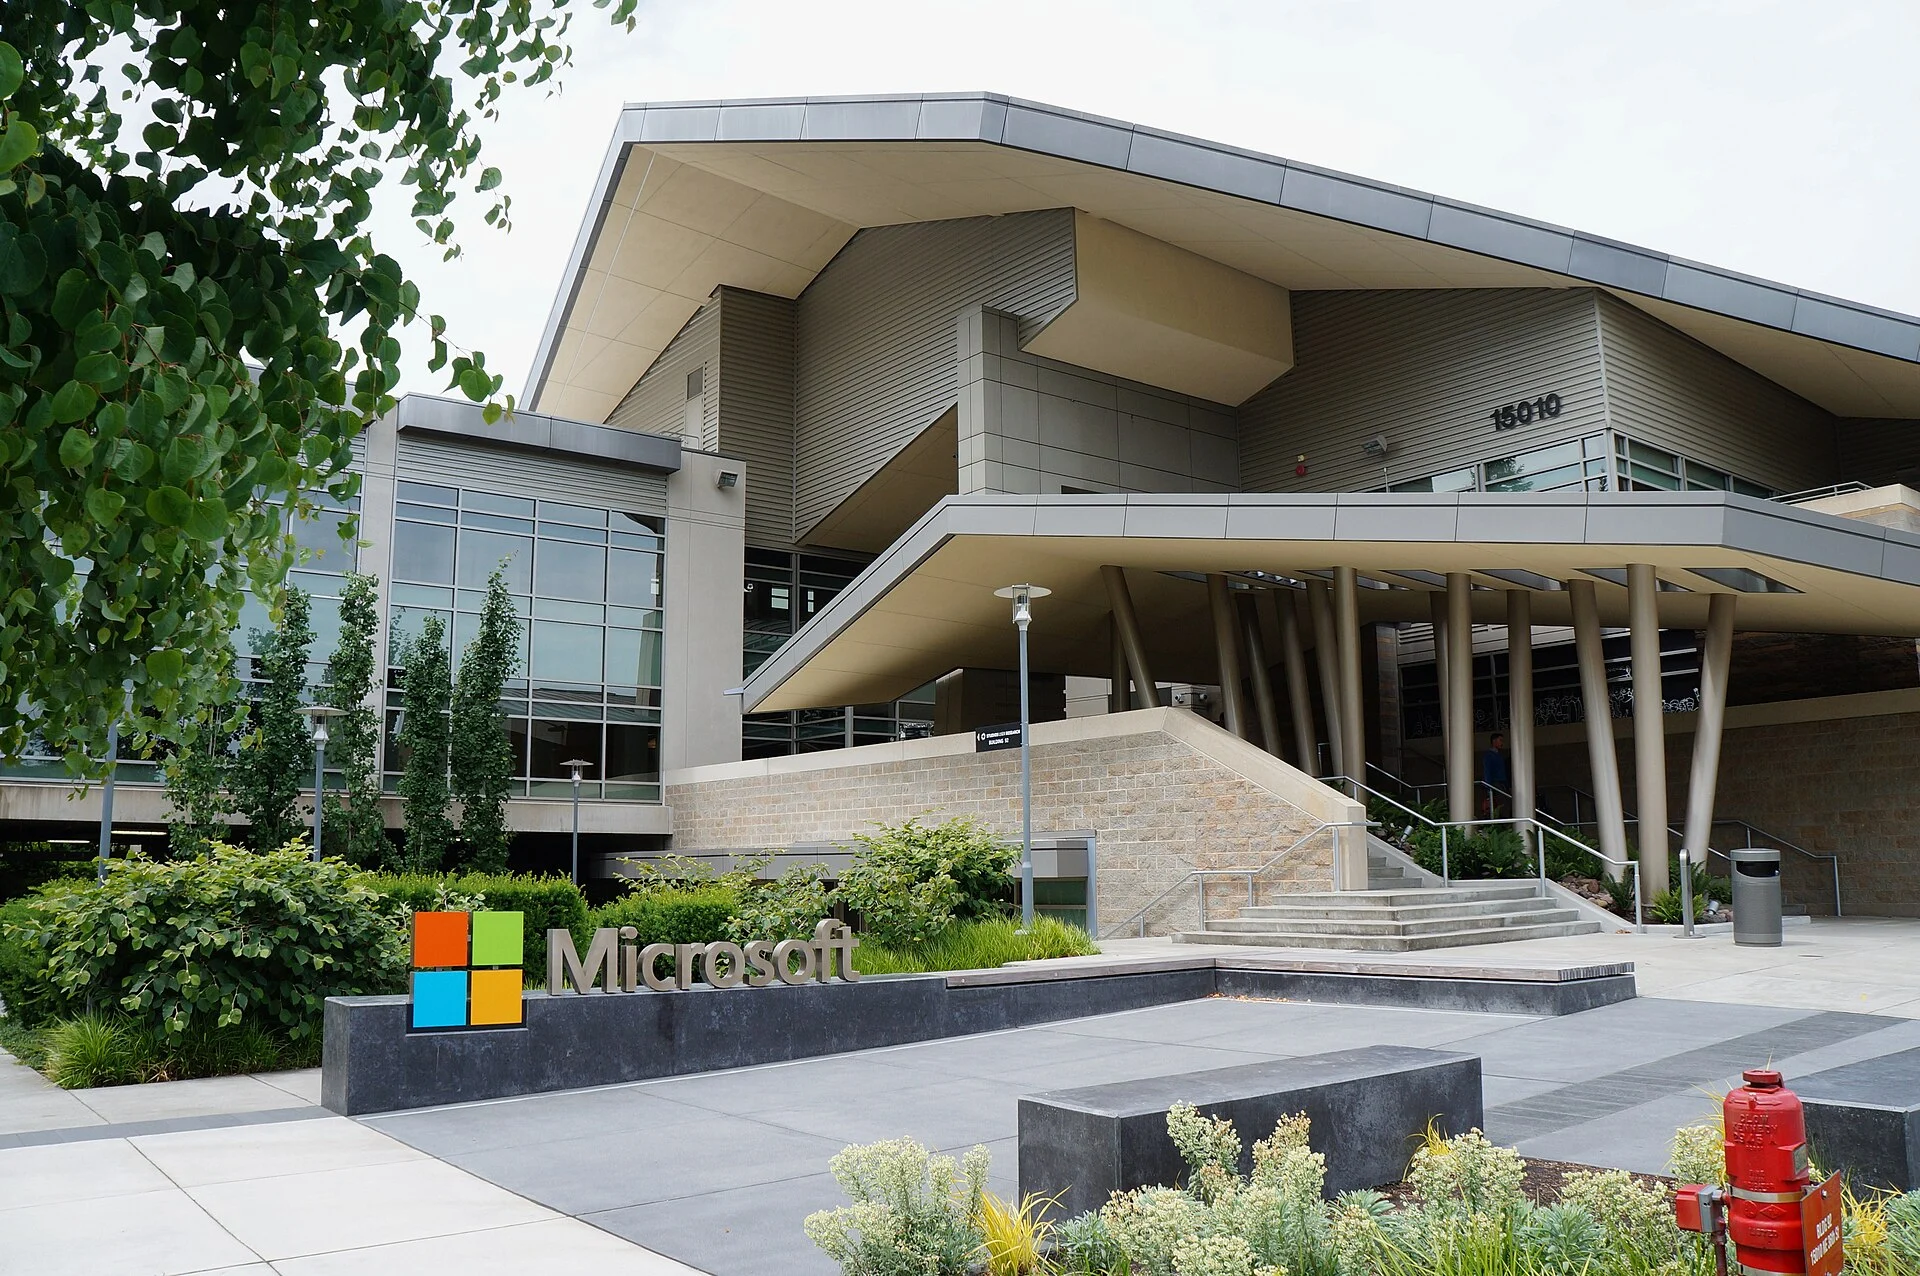
Microsoft liga grupo chinês a ataque com agentes de IA que mirou centenas de empresas via ConnectWise
Segundo a Microsoft, o grupo Storm-0940 usou o framework de IA ARTEX para fazer até 2.900 tentativas de login por minuto e mirou mais de 2.250 ambientes em nuvem.









Basquete3 minutos ago
Sem LeBron, Embiid faz triplo-duplo e 76ers batem os Bucks por 127 a 116 para seguir invictos

Eleições 202632 minutos ago
Segundo turno para governador: quem disputa no Acre, Amazonas, Espírito Santo, RN, Tocantins e DF

Música34 minutos ago
Relembre o Disco: “Nada Como um Dia Após o Outro Dia”, o álbum duplo dos Racionais que faz 24 anos


Basquete3 minutos ago
Sem LeBron, Embiid faz triplo-duplo e 76ers batem os Bucks por 127 a 116 para seguir invictos
Eleições 202632 minutos ago
Segundo turno para governador: quem disputa no Acre, Amazonas, Espírito Santo, RN, Tocantins e DF
Música34 minutos ago
Relembre o Disco: “Nada Como um Dia Após o Outro Dia”, o álbum duplo dos Racionais que faz 24 anos

 Música1 ano ago
Yannick Hara lança clipe inspirado em Terra em Transe
- Música1 ano ago
🔥 O Impacto da Cone Crew Diretoria no Rap Nacional
- Entretenimento1 ano ago
Charlie Sheen deverá viver o pai de Stifler no próximo filme da franquia American Pie
 Música1 ano ago
Pedro Qualy lança “Papel de Parede” ao lado de WIU
- Cultura Hip-Hop1 ano ago
MC Não é Bandido: projeto propõe leis pra proteger a arte periférica da censura
- Música1 ano ago
Entrevista com Scarhop, o venezuelano que foi seguir o sonho de ser rapper na Europa.
- Música1 ano ago
Top 10 Rappers Mais Ouvidos no Spotify — Agosto/2025
- Entretenimento1 ano ago
Kai Cenat abre mão de contrato milionário com a Nike para não renunciar a Jesus Cristo