Tecnologia
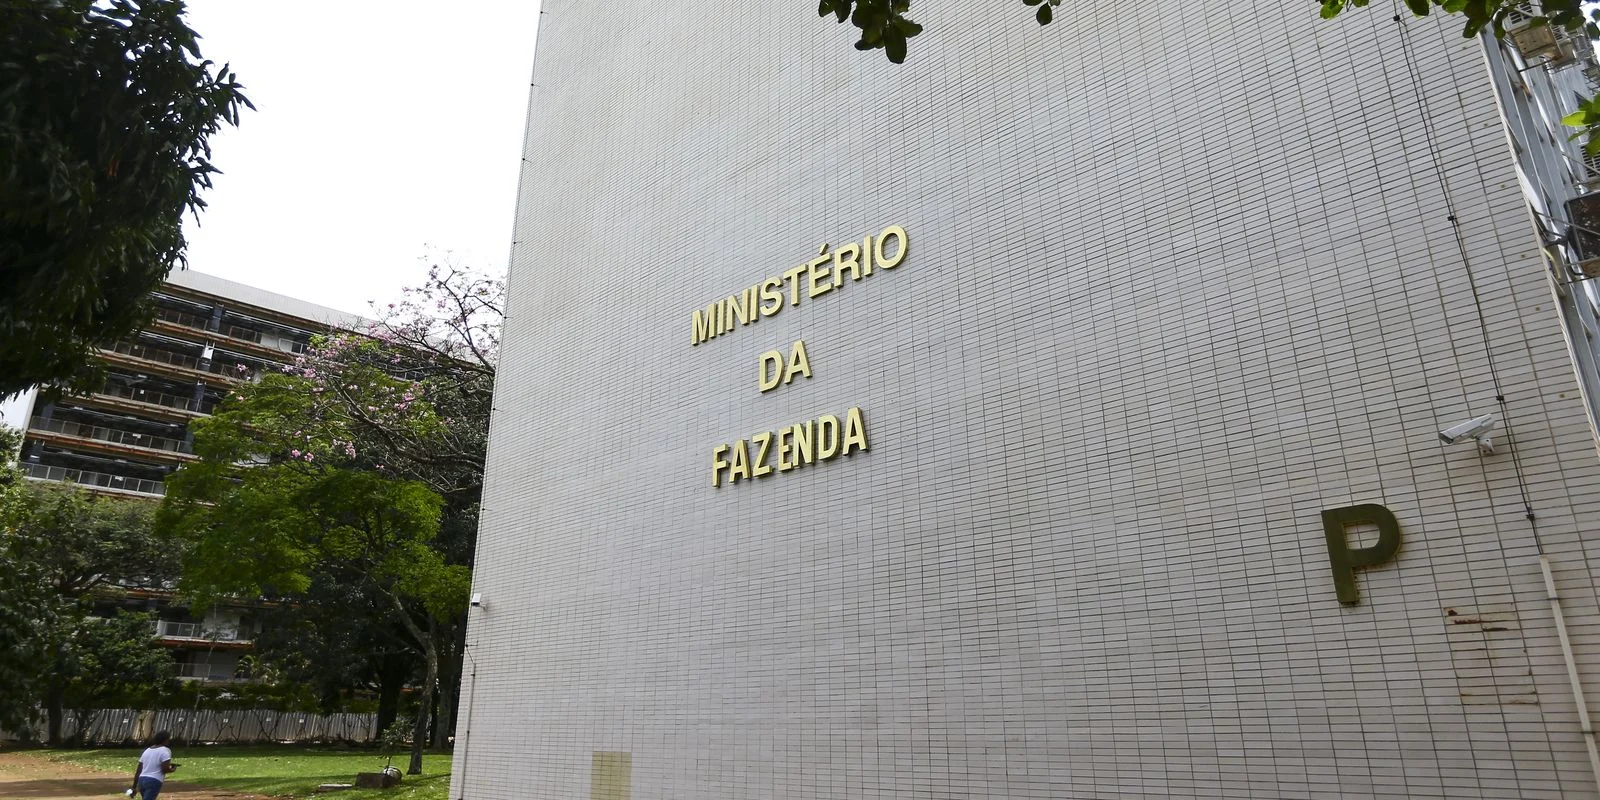
Vazamento no Tesouro Nacional expõe 30 mil cadastros e 4 mil chaves Pix de quem recebe do governo
Acesso indevido foi detectado em 4 de novembro e só veio a público oito dias depois; órgão diz que não houve impacto financeiro e alerta para golpes.










ChatGPT, Gemini e Perplexity indicam lojas falsas em buscas de compra, diz estudo

Corrida do After leva MC Livinho e MC Davi ao Campo de Marte em 15 de novembro

F50 Formotion da SP5DER com a adidas chega em 14 de novembro por 200 euros

Duelo de MCs Nacional fecha os 32 nomes com a vitória de Jotapê no estadual paulista

Grammy Latino 2026: horário de Brasília, onde assistir e os brasileiros indicados

Palmeiras x Flamengo em 21 de novembro decide o Brasileirão com três pontos separando os dois
ChatGPT, Gemini e Perplexity indicam lojas falsas em buscas de compra, diz estudo
Corrida do After leva MC Livinho e MC Davi ao Campo de Marte em 15 de novembro
F50 Formotion da SP5DER com a adidas chega em 14 de novembro por 200 euros
Duelo de MCs Nacional fecha os 32 nomes com a vitória de Jotapê no estadual paulista
Grammy Latino 2026: horário de Brasília, onde assistir e os brasileiros indicados
Palmeiras x Flamengo em 21 de novembro decide o Brasileirão com três pontos separando os dois

 Batalhas de Rimahá 7 dias
Duelo de MCs Nacional fecha os 32 nomes com a vitória de Jotapê no estadual paulista
- Músicahá 6 dias
Grammy Latino 2026: horário de Brasília, onde assistir e os brasileiros indicados
- Esportehá 6 dias
Palmeiras x Flamengo em 21 de novembro decide o Brasileirão com três pontos separando os dois
- Tecnologiahá 6 dias
Séries no Instagram e no Facebook chega ao Brasil e agrupa Reels em episódios no perfil
- Músicahá 7 dias
Show de Matuê em Curitiba tem Brandão no mesmo palco em 21 de novembro; pista sai por R$ 180
- Entretenimentohá 6 dias
Preço da Netflix sobe até 23,9% e assinantes antigos recebem e-mail com o novo valor
- Músicahá 7 dias
Baco Exu do Blues e Marina Sena estreiam parceria em Mon Amour, com clipe de Hideki Onuki
- Músicahá 6 dias
MC Luanna reúne Maru2D, Yunk Vino e Ciça nas dez faixas de IRREFREÁVEL EPÍLOGO